Faire un audit de sécurité ne consiste pas seulement à lancer quelques scans techniques. La démarche vise à obtenir une vision fiable du niveau de protection réel d’une organisation, sur les plans techniques, humains, organisationnels et parfois physiques. L’objectif est simple, détecter les vulnérabilités avant qu’un attaquant ne les exploite.
Cette approche devient incontournable à mesure que les systèmes d’information se complexifient, avec le cloud, les applications SaaS, les accès distants et les interconnexions avec des partenaires. Certaines sources estiment qu’une entreprise est attaquée toutes les onze secondes dans le monde, et près d’un milliard de personnes sont touchées chaque année par des actes de cybermalveillance. Dans ce contexte, un audit bien mené aide à réduire le risque, à renforcer la conformité et à orienter les investissements de sécurité là où ils produisent le plus d’effet.
Un audit de sécurité sérieux permet notamment de :
- repérer les faiblesses techniques et organisationnelles,
- contrôler l’application des règles de sécurité,
- mesurer les écarts de conformité,
- prioriser les actions correctives,
- améliorer la résilience en cas d’incident,
- documenter le niveau de sécurité pour des clients, partenaires ou assureurs cyber.
Qu’est-ce qu’un audit de sécurité ?
Un audit de sécurité est une évaluation complète, systématique et approfondie de l’infrastructure, des règles, des pratiques et du système d’information d’une organisation. Selon l’esprit du NIST SP 800-82r3, il s’agit d’un examen et d’une analyse indépendants des registres et des activités d’un système.
Concrètement, l’audit cherche à identifier les vulnérabilités, vérifier l’intégrité des dispositifs existants, évaluer les contrôles de sécurité, détecter les infractions ou écarts et proposer des améliorations. Il ne se limite pas au réseau ou aux serveurs. Il couvre aussi les processus, les droits d’accès, les sauvegardes, la sensibilisation, les postes de travail, les applications, voire la sécurité des locaux.
Un bon audit apporte une photographie exploitable du niveau de sécurité actuel, avec une hiérarchisation claire des risques et des mesures à mettre en place.
Définir le périmètre de l’audit de sécurité
Le périmètre détermine ce qui sera réellement audité. Sans cette étape, le projet devient flou, coûteux et souvent incomplet. Il faut cadrer les actifs concernés, les sites, les applications, les équipes, les flux et les exigences réglementaires à prendre en compte.
Identifier les actifs à protéger
Le point de départ consiste à recenser les actifs critiques. Cela inclut les éléments techniques, mais aussi les ressources métier dont l’indisponibilité ou la compromission aurait un impact fort.
Parmi les actifs à inclure dans un audit de sécurité, on retrouve souvent :
- les données sensibles, confidentielles ou réglementées,
- les serveurs, postes de travail et équipements réseau,
- les applications métiers, sites web et API,
- les environnements cloud et SaaS,
- les comptes à privilèges et annuaires d’entreprise,
- les sauvegardes et systèmes de reprise,
- les locaux, accès physiques et procédures d’urgence,
- les prestataires et interconnexions avec des tiers.
Cette cartographie permet de concentrer l’audit sur ce qui compte vraiment, en lien direct avec les risques métier, les obligations réglementaires et l’exposition réelle aux menaces.
Choisir le type d’audit selon le besoin : conformité, configuration, architecture ou audit complet
Le type d’audit dépend du niveau de sécurité recherché et du contexte. Pour des besoins élémentaires, un audit complet n’est pas toujours nécessaire. Pour des besoins modérés, un audit partiel avec au minimum un test d’intrusion est souvent recommandé. Pour des besoins importants ou élevés, un audit complet devient indispensable, avec a minima un audit de configuration, un audit d’architecture et un pentest.
| Type d’audit | Objectif principal | Quand le choisir |
|---|---|---|
| Audit de conformité | Vérifier le respect d’un référentiel ou d’une réglementation | RGPD, ISO 27001, SOC 2, HDS, PCI DSS, NIS 2 |
| Audit de configuration | Contrôler les réglages des systèmes, applications et équipements | Après déploiement, migration ou suspicion de mauvaise configuration |
| Audit d’architecture | Évaluer la solidité des choix techniques et des interconnexions | Refonte de SI, ouverture vers Internet, cloud, réseaux partenaires |
| Audit complet | Obtenir une vue globale technique, organisationnelle et humaine | Environnements critiques ou exposés, besoins de sécurité élevés |
Le plus utile consiste souvent à combiner plusieurs angles d’analyse au lieu de limiter l’exercice à une simple checklist de conformité.
Préparer l’audit de sécurité
La qualité d’un audit dépend beaucoup de sa préparation. Une équipe d’audit perd un temps considérable lorsqu’elle doit chercher les interlocuteurs, les accès ou les documents au dernier moment. Préparer l’intervention permet aussi de réduire les perturbations opérationnelles.
Préparer les équipes et les documents utiles
Les parties prenantes doivent être identifiées dès le départ, direction, RSSI, DSI, administrateurs systèmes et réseaux, responsables métiers, conformité, juridique et parfois ressources humaines. Chacun apporte des informations précieuses sur les pratiques réelles, les contraintes et les incidents passés.
Les documents les plus utiles sont généralement :
- cartographie du système d’information,
- inventaire matériel et logiciel,
- politique de sécurité et procédures internes,
- matrice des accès et des droits,
- architecture réseau et schémas de flux,
- journal des incidents de sécurité,
- preuves de sauvegarde et de tests de restauration,
- documents de conformité et comptes rendus d’audits précédents.
Un calendrier précis est aussi nécessaire, avec les périodes d’observation, les entretiens, les tests techniques, les contraintes de production et les validations internes.
Qui peut réaliser un audit de sécurité ?
L’audit peut être réalisé en interne si l’organisation dispose des compétences nécessaires et d’un niveau d’indépendance suffisant. Cette option facilite l’accès à l’information et réduit parfois les coûts. Elle présente toutefois une limite, le risque de biais ou d’angle mort sur des habitudes ancrées dans l’organisation.
Le recours à des experts externes apporte une approche plus objective, qualifiée et souvent plus large, notamment lorsqu’il faut couvrir des exigences de conformité, des environnements complexes ou des technologies spécialisées. Dans beaucoup d’organisations, le meilleur choix reste un modèle hybride, avec préparation interne et audit mené ou validé par un tiers.
Recenser les menaces et les vulnérabilités
Un audit de sécurité doit relier les faiblesses observées à des menaces concrètes. Une vulnérabilité n’a pas le même poids selon qu’elle expose un serveur public, un poste isolé ou une application critique reliée à des données sensibles.
Identifier les menaces internes, externes et humaines
Les menaces externes regroupent les cybercriminels, les campagnes automatisées, l’exploitation de services exposés sur Internet, le phishing, le rançongiciel ou la compromission d’un fournisseur. Les menaces internes concernent les erreurs, abus de privilèges, négligences ou actes malveillants émanant de collaborateurs, prestataires ou anciens employés.
Le facteur humain reste central. Mots de passe faibles, réutilisés ou laissés par défaut constructeur, mauvaise manipulation de données, usage d’outils non validés, absence de vigilance face aux emails frauduleux, tous ces comportements augmentent fortement la surface de risque.
L’audit doit donc s’appuyer sur des preuves variées, entretiens, observations, analyses documentaires et contrôles techniques.
Repérer les écarts de conformité et les faiblesses organisationnelles
Beaucoup d’incidents naissent moins d’une faille spectaculaire que d’un cumul de faiblesses ordinaires. L’audit cherche justement ces écarts, parfois invisibles dans l’activité quotidienne.
Les points fréquemment relevés incluent :
- logiciels obsolètes ou non maintenus,
- correctifs de sécurité non appliqués,
- politiques d’accès trop permissives,
- absence de revue régulière des droits,
- développement ne respectant pas les règles de sécurité de base,
- manque de sensibilisation des collaborateurs,
- processus d’escalade peu clairs,
- documentation incomplète ou non tenue à jour.
Sur le plan réglementaire, l’audit peut vérifier des exigences liées au RGPD, à ISO 27001, à SOC 2, à HDS, à PCI DSS, à HIPAA, à SOX ou à NIS 2 selon le secteur et l’activité. Le but n’est pas uniquement de cocher des exigences, mais de s’assurer que les contrôles sont réellement appliqués.
Vérifier les contrôles techniques et organisationnels
Cette phase met le système à l’épreuve. Elle combine généralement inspection sur site, analyses techniques, revue de configuration, entretiens et parfois tests d’intrusion ciblés selon le périmètre retenu.
Analyser l’environnement réseau, les systèmes, les postes et les serveurs
L’équipe d’audit examine l’architecture réseau, les flux entrants et sortants, la segmentation, l’exposition à Internet, les pare-feu, les VPN, les services d’administration, les annuaires, les systèmes d’exploitation, les serveurs applicatifs et les postes utilisateurs.
Cette analyse permet de détecter :
- des ports ou services inutilement exposés,
- des configurations faibles sur les équipements réseau,
- des versions logicielles obsolètes,
- des erreurs de durcissement système,
- des journaux insuffisants ou mal exploités,
- des produits de sécurité mal paramétrés.
Lorsque l’environnement comprend du cloud ou du SaaS, l’audit doit aussi vérifier la gestion des identités, les permissions, les configurations de stockage, le chiffrement et la traçabilité.
Contrôler les accès, les mots de passe et les droits utilisateurs
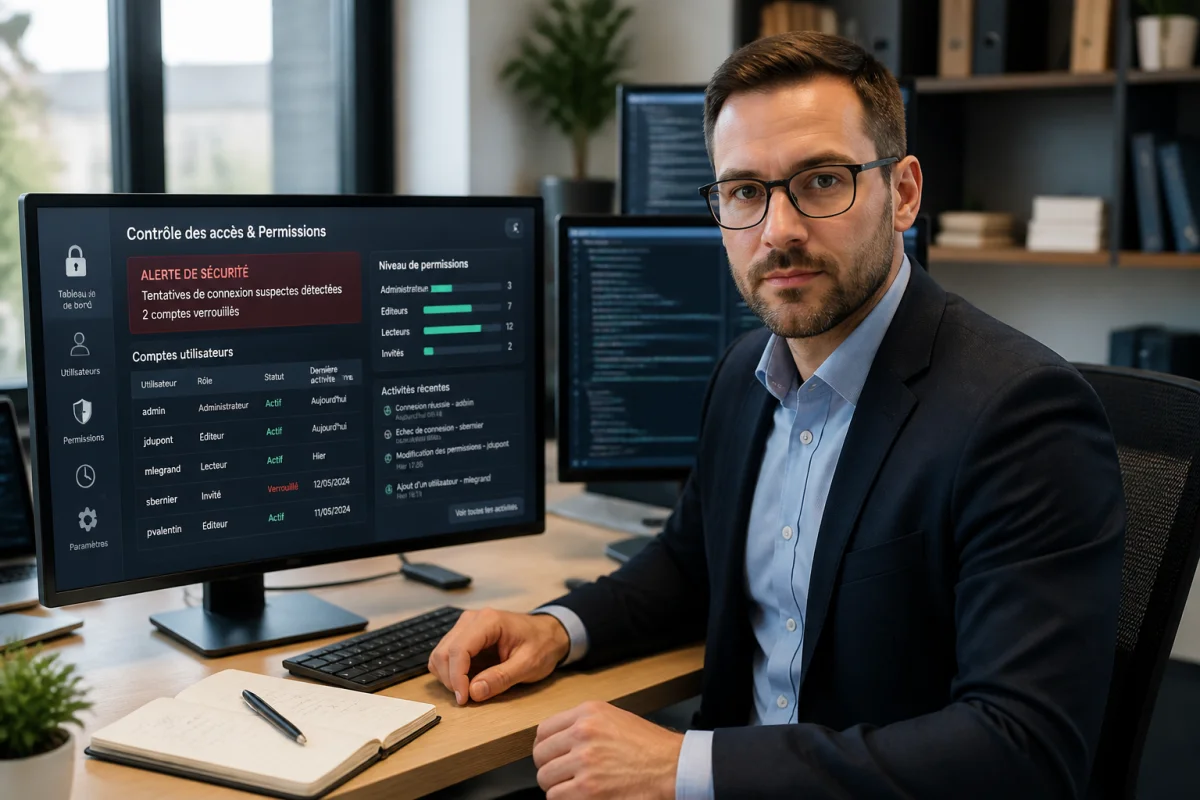
La gestion des accès reste un point critique dans la plupart des audits. Le contrôle porte sur les comptes inactifs, les privilèges excessifs, l’absence de séparation des rôles, les accès partagés, l’usage de mots de passe faibles et le manque d’authentification multifacteur.
Un audit utile va au-delà de la politique écrite. Il vérifie la pratique réelle :
- création et suppression des comptes,
- revue périodique des habilitations,
- gestion des comptes à privilèges,
- rotation des secrets,
- utilisation de MFA,
- traçabilité des actions sensibles.
Les écarts sur ces sujets exposent directement aux compromissions de comptes et aux déplacements latéraux dans le SI.
Tester les sauvegardes, la restauration et la continuité
Une sauvegarde non testée ne constitue pas une garantie. L’audit doit vérifier l’existence des sauvegardes, leur fréquence, leur intégrité, leur isolation, leur rétention et surtout la capacité réelle à restaurer dans un délai acceptable.
Les contrôles portent aussi sur les dispositifs de continuité et de reprise, les procédures d’urgence, les responsabilités en cas de crise et l’ordre de redémarrage des services critiques. Ce point prend une importance particulière face au rançongiciel et aux incidents majeurs.
Quelle est la différence entre audit de sécurité et pentest ?
L’audit de sécurité et le pentest sont complémentaires, mais ils ne poursuivent pas exactement le même but. L’audit donne une vision globale du niveau de sécurité, des faiblesses, des écarts de conformité et des priorités de correction. Il analyse les aspects techniques, humains et organisationnels.
Le pentest, lui, cherche à tester la résistance réelle face à une attaque. Il simule des actions offensives pour vérifier si une faille peut être exploitée en pratique. Un audit peut conclure qu’une configuration est faible. Un pentest peut démontrer qu’elle permet réellement une compromission.
Dans une démarche mature, l’audit aide à savoir quoi renforcer, puis le pentest permet de valider l’efficacité des mesures mises en place et de prioriser les failles exploitables.
Rédiger un rapport d’audit clair et priorisé
La valeur d’un audit se joue souvent dans son rapport final. Un document trop technique, trop vague ou non hiérarchisé finit rapidement oublié. Le rapport doit permettre à la direction, aux équipes techniques et aux responsables métiers de prendre des décisions concrètes.
Lister les failles détectées et leur niveau de criticité
Chaque constat doit être documenté avec précision, preuve associée, actif concerné, risque métier, scénario d’exploitation possible et niveau de criticité. Une hiérarchisation simple facilite l’arbitrage, par exemple critique, élevé, moyen, faible.
Le rapport doit inclure :
- les démarches réalisées pendant l’audit,
- les menaces et vulnérabilités détectées,
- les écarts de conformité,
- les problèmes techniques et organisationnels,
- les impacts potentiels sur l’activité, les données et la disponibilité,
- les éléments de preuve observés.
Cette structure permet d’éviter les corrections dispersées et les débats interminables sur la priorité réelle des sujets.
Formuler des recommandations et prioriser les actions correctives
Une recommandation utile doit être précise, réaliste et adaptée au contexte. Il ne suffit pas d’écrire qu’il faut renforcer la sécurité. Il faut indiquer quoi corriger, dans quel ordre, par qui, et avec quel niveau d’urgence.
Un bon plan d’action distingue généralement :
- les mesures immédiates, par exemple fermer un service exposé, supprimer un compte dormant ou appliquer un correctif critique,
- les mesures à court terme, comme renforcer la politique d’accès ou déployer MFA,
- les mesures de fond, telles que refondre une architecture, revoir les processus de sauvegarde ou structurer un programme de sensibilisation.
Le rapport peut aussi relier chaque action à un niveau d’effort, à un coût estimatif et à un bénéfice sécurité attendu. C’est souvent ce qui transforme un audit en feuille de route exploitable.
Mettre en place le suivi après l’audit
Un audit sans suivi produit peu d’effet. La phase post-audit doit transformer les constats en corrections vérifiables, avec responsables identifiés, échéances, arbitrages budgétaires et contrôle des résultats.
Les organisations les plus efficaces combinent plusieurs leviers, audit périodique, scanner de vulnérabilités, DevSecOps, revue de conformité, sensibilisation des équipes et surveillance continue. Les programmes de Security Champions peuvent aussi accélérer la diffusion des bonnes pratiques dans les équipes techniques et métiers.
Mesurer les progrès après correction
Le suivi doit s’appuyer sur des indicateurs simples, compréhensibles et comparables dans le temps. Cela permet de vérifier que les failles signalées ne restent pas ouvertes pendant des mois.
Quelques indicateurs utiles :
- taux de correction des vulnérabilités critiques,
- délai moyen d’application des correctifs,
- nombre de comptes à privilèges revus,
- couverture MFA,
- taux de réussite des restaurations testées,
- niveau de conformité sur les référentiels ciblés.
Une contre-vérification, voire un pentest ciblé, peut être programmée pour confirmer que les mesures mises en place résistent réellement aux scénarios d’attaque les plus plausibles.
Quand faut-il réaliser un audit de sécurité ?
Dans la plupart des cas, il est recommandé de réaliser un audit de sécurité au moins une fois par an. Cette fréquence constitue une base raisonnable, mais elle ne suffit pas toujours. Plus l’organisation traite de données sensibles, dépend du numérique ou fait face à des obligations réglementaires strictes, plus les vérifications doivent être rapprochées.
Un audit complémentaire devient particulièrement pertinent après :
- un changement significatif d’infrastructure,
- un incident de sécurité ou une suspicion d’attaque,
- un vol ou une fuite de données,
- le déploiement d’un programme critique,
- une forte interconnexion avec des partenaires,
- une migration cloud ou SaaS importante.
Dans les secteurs finance, santé, industrie, services numériques ou administrations, l’audit s’inscrit souvent dans un calendrier plus structuré, lié aux risques et aux obligations de conformité.
À quelle fréquence faire un audit de sécurité ?
La bonne fréquence dépend de trois facteurs principaux, la taille de l’entreprise, le secteur d’activité et le niveau de risque identifié. Une PME avec peu d’exposition n’a pas les mêmes besoins qu’un hôpital, un e-commerçant ou une entreprise industrielle interconnectée.
Un rythme efficace repose souvent sur :
- un audit global annuel,
- des revues ciblées après chaque changement majeur,
- des scans ou contrôles techniques continus,
- des pentests réguliers sur les actifs les plus exposés,
- une revue de conformité à chaque évolution réglementaire importante.
La meilleure approche consiste à traiter l’audit comme un outil de pilotage, pas comme une formalité ponctuelle. Lorsqu’il est intégré dans un cycle d’amélioration continue, il devient un vrai levier de résilience, de conformité et de maîtrise budgétaire. C’est aussi ce qui permet de sécuriser un système d’information de manière proportionnée aux risques réels, au lieu d’accumuler des mesures dispersées sans vision d’ensemble.